Domain ciay.de kaufen?
Wir ziehen mit dem Projekt
ciay.de um.
Sind Sie am Kauf der Domain
ciay.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ciay.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Abus, Einbruchschutz + Alarmanlage, Comfion Funk-SicherheitssystemABUS Comfion ist das Funk-Sicherheitssystem für das smarte Zuhause. Einfach drahtlos installiert und intelligent vernetzt mit der Hausautomation. Für besten Einbruchschutz und Wohnkomfort. Zuverlässiger Rundumschutz Das Comfion Sicherheitssystem schützt bei Einbruch, Notfall und Wasserschaden. Zur Auswahl stehen 160 Funk-Komponenten wie Bedienteil, Öffnungsmelder, Bewegungsmelder und PIR-Kamera. Das System ist leicht und ohne Kabel zu installieren und kann jederzeit flexibel erweitert werden. Der verschlüsselte AES128-Funk deckt mit bis zu 1.000 m Reichweite (Freifeld) Haus, Garage und Garten zuverlässig ab. Ein Sofortalarm erfolgt je nach Programmierung per Sirene, Comfion-App, Anruf oder Aufschaltung an eine Notrufleitstelle. Sicherheit im Smart Home Mit eigenen und externen Sensoren und Aktoren steuert Comfion die Hausautomation: zur Einrichtung vollautomatischer Szenarien wie Lichtsteuerung oder für „Coming-/Leaving-Home“-Abläufe. Intuitive Bedienung: bequem und sicher Bedient wird das System einfach per Smartphone-App, Fernbedienung oder Bedienteil. Besonders komfortabel und zur Vermeidung von Falschalarmen: Entschärfen an der Haustür per e-Schliesszylinder WLX Pro oder FaceXess-Gesichtserkennung. Mini-Alarmzentrale mit Videospeicher Die kompakte Box passt unauffällig ins Wohnzimmer oder einen Technikraum. Einmal am Netzstrom und heimischen Router angeschlossen, ist zur Bedienung kein Zugang zur Zentrale nötig. Der integrierte Netzwerk-Videospeicher (NVR) verwaltet vier LAN-Kameras, zeigt sie auf der App an und zeichnet die Bilder auf. Installation von Fachleuten Nach der Installation verwaltet der Fachbetrieb die Anlage in der ABUS Cloud. Updates werden via Fernzugriff einfach auf die Zentrale und Komponenten gespielt.405,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
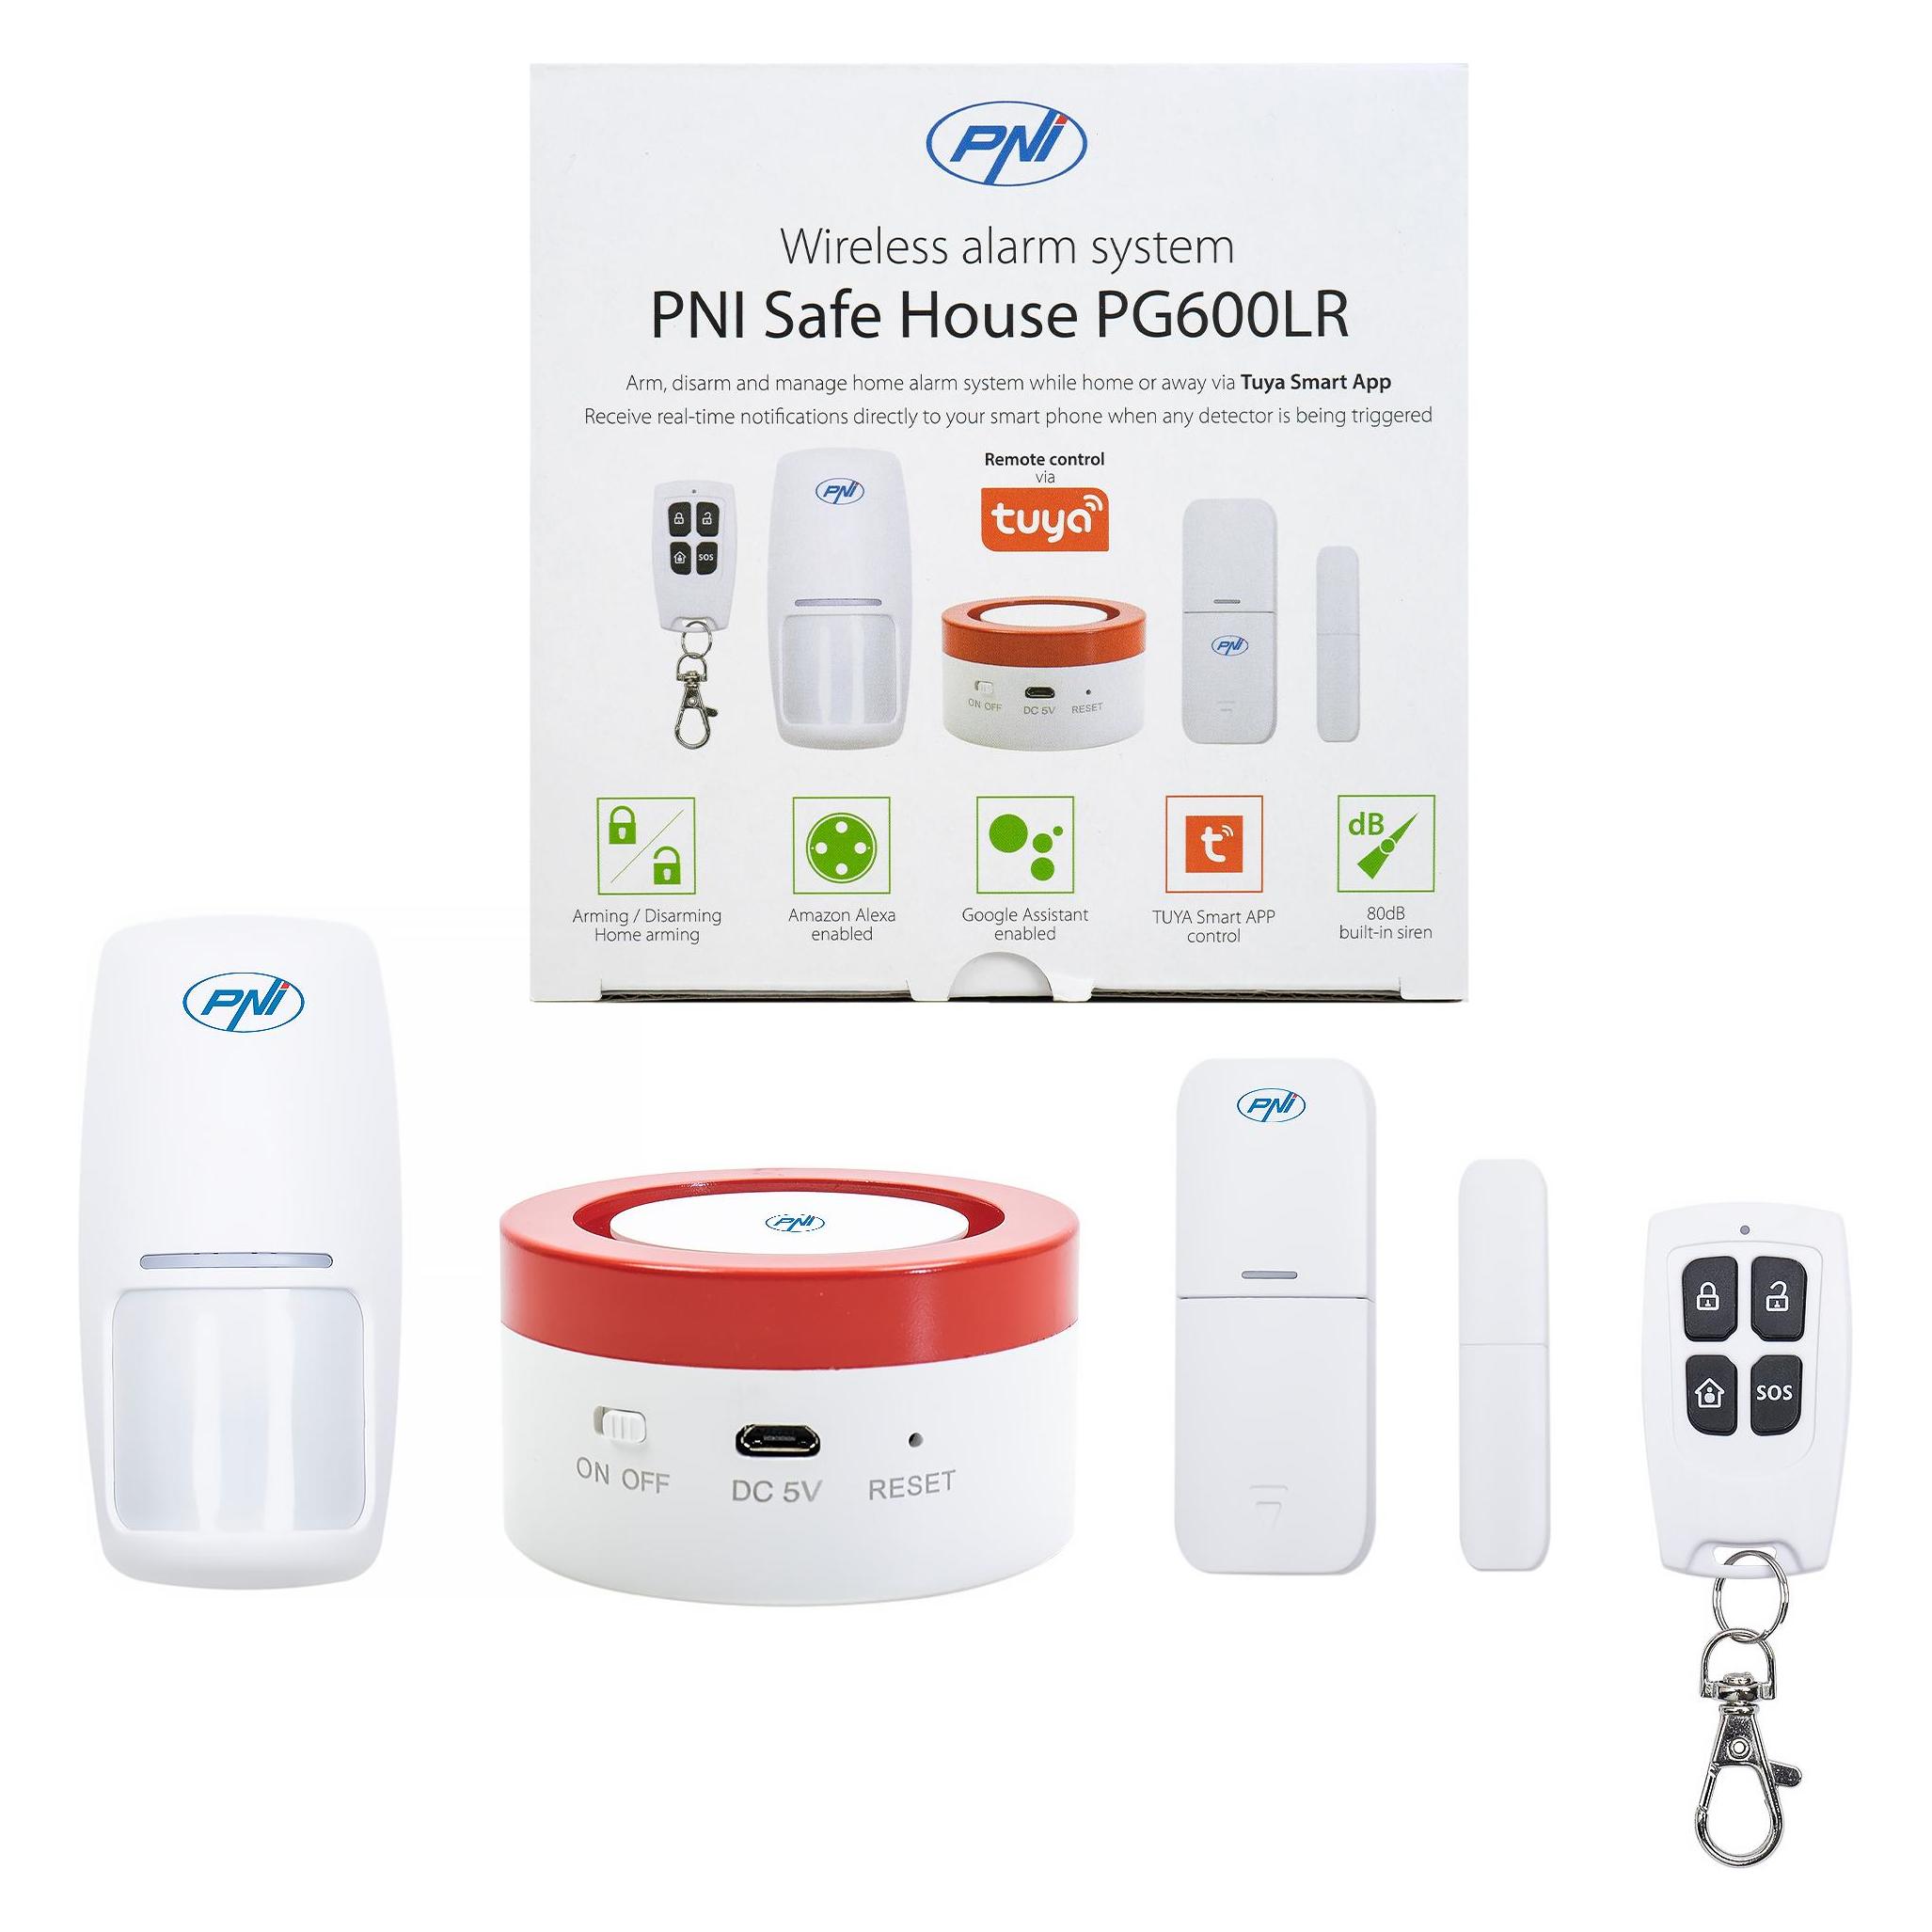
PNI, Zubehör Gebäudesicherheit, Safe House PG600LR Funkalarmsystem, Smart-Home-Sicherheitssystem, kabellose Verbindung, EinbruchDas Safe House PG600LR Funkalarmsystem ist ein fortschrittliches Smart-Home-Sicherheitssystem, das speziell für den Einbruchschutz entwickelt wurde. Mit einer kabellosen Verbindung und einer Reichweite von bis zu 80 Metern im offenen Raum bietet es eine flexible Installation und zuverlässige Sicherheit. Die Steuereinheit ist mit einer eingebauten Sirene ausgestattet, die eine Schallintensität von 80 dB erreicht, um potenzielle Eindringlinge abzuschrecken. Das System unterstützt bis zu 24 kabellose Zubehörteile, darunter Sensoren und Fernbedienungen, und ist mit der Tuya Smart App kompatibel, die eine einfache Steuerung über Android- und iOS-Geräte ermöglicht. Die integrierten Bewegungssensoren und magnetischen Kontakte sorgen für eine umfassende Überwachung Ihres Wohnraums. Das System ist für Temperaturen von -10 °C bis +50 °C geeignet und bietet somit eine zuverlässige Leistung in verschiedenen Umgebungen. - Kabellose Verbindung mit bis zu 80 m Reichweite - Unterstützt bis zu 24 Sensoren und 8 Fernbedienungen - Integrierte Sirene mit 80 dB Lautstärke - Kompatibel mit Tuya Smart App für einfache Steuerung.50,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
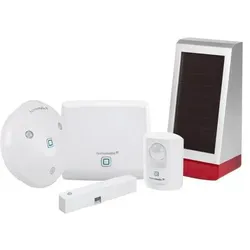
Homematic IP, Einbruchschutz + Alarmanlage, Set Sicherheit,Alarm + AussensireneDas Homematic IP Smart Home Starter Set Alarm und die Alarmsirene für den Aussenbereich bieten eine umfassende Sicherheitslösung für Ihr Zuhause. Mit einer lauten Sirene, LED-Signalleuchten und flexibler Steuerung per App oder Sprachassistenten sind Sie bestens gegen Einbrüche geschützt. Die einfache Installation und der integrierte Sabotageschutz sorgen für zusätzliche Sicherheit. Das Starter Set umfasst einen Access Point, einen Bewegungsmelder und einen Fenster- und Türkontakt, die zusammen eine zuverlässige Überwachung und Alarmierung ermöglichen. Die Aussensirene ergänzt das System mit einer lauten akustischen und optischen Alarmmeldung, die Einbrecher abschreckt und die Nachbarn informiert. Die Installation ist dank Funkkommunikation und Batteriebetrieb einfach und flexibel. Die Steuerung erfolgt bequem per App oder Sprachassistenten wie Amazon Alexa und Google Assistant. Der integrierte Sabotageschutz sorgt für zusätzliche Sicherheit, selbst bei Manipulationsversuchen. Produkt Highlights: - Starter Set für umfassende Sicherheitsüberwachung - Aussensirene mit 100 dB Lautstärke und LED-Signalleuchten - Einfache Installation und flexible Platzierung - Steuerung per App und Sprachassistenten - Integrierter Sabotageschutz für zusätzliche Sicherheit Einsatzbereich des Produktes: - Haustür: Sicheres und bequemes Öffnen und Schliessen - Wohnung: Ideal für Mietwohnungen ohne bauliche Veränderungen - Garten: Abschreckung von Einbrechern durch laute Sirene mit optischer Signalisierung - auch stiller Alarm möglich.249,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yale, Einbruchschutz + Alarmanlage, Smart Alarm Einbruch-SensorErweitere dein Yale Smart Alarm System flexibel mit kabellosen Einbruch-Warnmeldern für deine Türen und Fenster. Mit dem Yale Einbruch-Warnsensor kannst du das Öffnen jeder Tür und jedes Fensters in deinem Zuhause überwachen und wirst dank der Vibrations- und Stosssensorik auf mögliche Einbrüche aufmerksam gemacht, bevor sie stattfinden. Wenn der Alarm scharf geschaltet ist, wirst du über die Yale Home App per Echtzeit-Benachrichtigungen unverzüglich informiert, sobald sich der Status des Sensors ändert. Gleichzeitig schreckt die Yale Alarmanlage mit einer lauten Sirene Eindringlinge sofort in die Flucht. Mit seinem schlanken Profil ist dieser Sensor ideal für enge Räume und fügt sich nahtlos in die Einrichtung deines Hauses ein. Er lässt sich flexibel und einfach mit dem mitgelieferten Installationsmaterial am gewünschten Ort durch Schrauben oder Klebepads befestigen.48,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Abus, Einbruchschutz + Alarmanlage, Comfion Funk-SicherheitssystemABUS Comfion ist das Funk-Sicherheitssystem für das smarte Zuhause. Einfach drahtlos installiert und intelligent vernetzt mit der Hausautomation. Für besten Einbruchschutz und Wohnkomfort. Zuverlässiger Rundumschutz Das Comfion Sicherheitssystem schützt bei Einbruch, Notfall und Wasserschaden. Zur Auswahl stehen 160 Funk-Komponenten wie Bedienteil, Öffnungsmelder, Bewegungsmelder und PIR-Kamera. Das System ist leicht und ohne Kabel zu installieren und kann jederzeit flexibel erweitert werden. Der verschlüsselte AES128-Funk deckt mit bis zu 1.000 m Reichweite (Freifeld) Haus, Garage und Garten zuverlässig ab. Ein Sofortalarm erfolgt je nach Programmierung per Sirene, Comfion-App, Anruf oder Aufschaltung an eine Notrufleitstelle. Sicherheit im Smart Home Mit eigenen und externen Sensoren und Aktoren steuert Comfion die Hausautomation: zur Einrichtung vollautomatischer Szenarien wie Lichtsteuerung oder für „Coming-/Leaving-Home“-Abläufe. Intuitive Bedienung: bequem und sicher Bedient wird das System einfach per Smartphone-App, Fernbedienung oder Bedienteil. Besonders komfortabel und zur Vermeidung von Falschalarmen: Entschärfen an der Haustür per e-Schliesszylinder WLX Pro oder FaceXess-Gesichtserkennung. Mini-Alarmzentrale mit Videospeicher Die kompakte Box passt unauffällig ins Wohnzimmer oder einen Technikraum. Einmal am Netzstrom und heimischen Router angeschlossen, ist zur Bedienung kein Zugang zur Zentrale nötig. Der integrierte Netzwerk-Videospeicher (NVR) verwaltet vier LAN-Kameras, zeigt sie auf der App an und zeichnet die Bilder auf. Installation von Fachleuten Nach der Installation verwaltet der Fachbetrieb die Anlage in der ABUS Cloud. Updates werden via Fernzugriff einfach auf die Zentrale und Komponenten gespielt.405,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
PNI, Zubehör Gebäudesicherheit, Safe House PG600LR Funkalarmsystem, Smart-Home-Sicherheitssystem, kabellose Verbindung, EinbruchDas Safe House PG600LR Funkalarmsystem ist ein fortschrittliches Smart-Home-Sicherheitssystem, das speziell für den Einbruchschutz entwickelt wurde. Mit einer kabellosen Verbindung und einer Reichweite von bis zu 80 Metern im offenen Raum bietet es eine flexible Installation und zuverlässige Sicherheit. Die Steuereinheit ist mit einer eingebauten Sirene ausgestattet, die eine Schallintensität von 80 dB erreicht, um potenzielle Eindringlinge abzuschrecken. Das System unterstützt bis zu 24 kabellose Zubehörteile, darunter Sensoren und Fernbedienungen, und ist mit der Tuya Smart App kompatibel, die eine einfache Steuerung über Android- und iOS-Geräte ermöglicht. Die integrierten Bewegungssensoren und magnetischen Kontakte sorgen für eine umfassende Überwachung Ihres Wohnraums. Das System ist für Temperaturen von -10 °C bis +50 °C geeignet und bietet somit eine zuverlässige Leistung in verschiedenen Umgebungen. - Kabellose Verbindung mit bis zu 80 m Reichweite - Unterstützt bis zu 24 Sensoren und 8 Fernbedienungen - Integrierte Sirene mit 80 dB Lautstärke - Kompatibel mit Tuya Smart App für einfache Steuerung.50,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Homematic IP, Einbruchschutz + Alarmanlage, Set Sicherheit,Alarm + AussensireneDas Homematic IP Smart Home Starter Set Alarm und die Alarmsirene für den Aussenbereich bieten eine umfassende Sicherheitslösung für Ihr Zuhause. Mit einer lauten Sirene, LED-Signalleuchten und flexibler Steuerung per App oder Sprachassistenten sind Sie bestens gegen Einbrüche geschützt. Die einfache Installation und der integrierte Sabotageschutz sorgen für zusätzliche Sicherheit. Das Starter Set umfasst einen Access Point, einen Bewegungsmelder und einen Fenster- und Türkontakt, die zusammen eine zuverlässige Überwachung und Alarmierung ermöglichen. Die Aussensirene ergänzt das System mit einer lauten akustischen und optischen Alarmmeldung, die Einbrecher abschreckt und die Nachbarn informiert. Die Installation ist dank Funkkommunikation und Batteriebetrieb einfach und flexibel. Die Steuerung erfolgt bequem per App oder Sprachassistenten wie Amazon Alexa und Google Assistant. Der integrierte Sabotageschutz sorgt für zusätzliche Sicherheit, selbst bei Manipulationsversuchen. Produkt Highlights: - Starter Set für umfassende Sicherheitsüberwachung - Aussensirene mit 100 dB Lautstärke und LED-Signalleuchten - Einfache Installation und flexible Platzierung - Steuerung per App und Sprachassistenten - Integrierter Sabotageschutz für zusätzliche Sicherheit Einsatzbereich des Produktes: - Haustür: Sicheres und bequemes Öffnen und Schliessen - Wohnung: Ideal für Mietwohnungen ohne bauliche Veränderungen - Garten: Abschreckung von Einbrechern durch laute Sirene mit optischer Signalisierung - auch stiller Alarm möglich.249,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lupus-Electronics, Einbruchschutz + Alarmanlage, Lupus Electronics V3 Fernbedienung RF Wireless Sicherheitssystem DrucktastenDie Fernbedienung für die LUPUS dient in erster Linie dazu, das System in den Scharf-, Unscharf- oder Heim-Modus zu schalten und kann bequem am Schlüsselbund befestigt werden. So haben Sie jederzeit Zugriff auf die Hauptfunktionen Ihres Alarmsystems. Selbstverständlich ist auch die Fernbedienung batteriebetrieben und steht innerhalb der Funkreichweite in Funkkontakt zur Alarmanlage. Kabel zur Signalübertragung oder eine Stromversorgung per Netzteil sind nicht notwendig. Umfangreich erweiterbar - das LUPUS Produktuniversum: Für das SmartHome Alarmsystem ist ein umfangreiches Sortiment an Zubehörartikeln verfügbar. So können Sie Tür- und Fenstersensoren, IP-Kameras, Bewegungsmelder, Türsperrelemente, Rollladenrelais, Heizungssteuerungen und vieles mehr mit wenigen Klicks mit Ihrer SmartHome-Alarmanlage verbunden werden und über die Zentrale automatisiert angesteuert werden. Hauptmerkmale: Design, Schnittstelle, RF, Wireless, Fernbedienung, Nutzung, Sicherheitssystem, Markenkompatibilität: Lupus Electronics.49,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
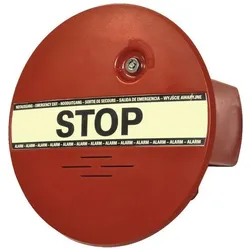
GFS, Einbruchschutz + Alarmanlage, Überwachungsgerät Dexcon ohne Voralarm Überwachung von Türen und Fenstern Kunststoff rotFür Fluchtwege und Fenster verfügt dieses Produkt über einen magnetischen Kontakt (im Lieferumfang enthalten) und kann mit Batterie oder Netzstrom betrieben werden. Es beinhaltet eine Batteriekontrolle und einen akustischen Alarm, der aktiviert wird, wenn die Tür betreten wird, mit zwei Alarmlautstärke-Optionen. Die automatische Alarmabschaltung kann auf 3 Minuten oder 30 Sekunden eingestellt werden, und die Alarmverzögerung ist ebenfalls anpassbar. Es gibt eine Haltezeit von 15 Sekunden, und eine einmalige sowie permanente Freigabe ist über einen Schlüsselschalter möglich. Ein externes Stromversorgungsterminal ist vorhanden, ebenso wie ein potentialfreier Kontakt zur Alarmweiterleitung. Das System umfasst eine permanente Öffnungsfunktion, einen Tür-zu-lang-offen-Alarm und ein photolumineszentes Piktogramm mit einem STOP-Abdruck. Im Paket enthalten sind eine 9 V Blockbatterie, ein Reed-Kontakt mit 2 m Kabel, ein elektronischer Schlüsselschalter mit 2 Schlüsseln und Befestigungsmaterial für die Schraubmontage. Weitere technische Merkmale: - Tiefe: 6,5 cm.219,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.